운영자 제어 AI 레드 팀을 위한 에이전트 우선 MCP 서버
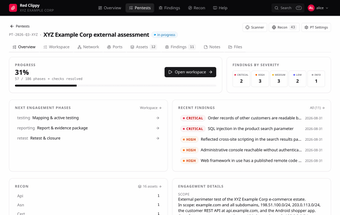
red-clippy는 CSPF 창립자로부터 온 MCP 서버로, 표준 LLM을 펜테스트 참여 관리를 위한 능동적인 보안 도우미로 변환합니다. 이는 자산, 발견 사항 및 증거를 정리하여 에이전트가 생애 주기 작업에 참여할 수 있도록 합니다. 이 서버는 에이전트 행동을 조정하기 위해 교리 핸드셰이크, 공격 그래프 출력 및 도구 출력 수집을 포함합니다. 이 도구는 감독된 에이전트 주도 평가 조정이 필요한 사이버 보안 연구원, 레드 팀원 및 침투 테스트 담당자를 대상으로 합니다.
실제로 어떤 작업에 사용할 수 있나요?
이 도구는 침투 테스트 워크플로우의 능동적인 제어기로서 언어 모델을 위치시킵니다. 범위 및 자산 추적, 관찰 및 증거 수집, 방법론 범위, 발견 관리 및 공격 그래프 생성을 포함합니다. 사용 사례에는 스캐너 출력을 단일 컨텍스트로 집계하고, 구조화된 증거 세트를 생성하며, 추적 가능한 참여 기록을 유지하는 것이 포함됩니다. 그의 범위는 일회성 보고 작업이 아닌 침투 테스트 생애 주기를 포괄합니다, 따라서 운영자는 여러 도구에서 아티팩트를 중앙 집중화할 수 있습니다.
에이전트가 생성한 출력물의 정확성과 규율은 어떤가요?
모델 컨텍스트 프로토콜 핸드셰이크는 세션 시작 시 레드 팀 지침 문서를 제공하여 에이전트에 운영 교리 및 컨텍스트 인식 지침을 제공합니다. 그 구조는 출력물을 추적된 방법론 범위 및 발견 형식에 매핑하여 에이전트 결정을 제약하며, 이는 기계에서 생성된 아티팩트를 검증하기 쉽게 만듭니다. 교리는 자유 형식 응답을 줄입니다, 그러나 생성된 발견은 공식 보고 전에 여전히 인간 검증이 필요합니다.
어떤 입력 및 환경이 필요한가요?
이 도구는 MCP 호환 클라이언트, 예를 들어 Claude Desktop과 보안 운영자가 제어하는 로컬 환경을 필요로 하며, 기본값은 :7337입니다. 외부 스캐너 및 분석 도구의 출력을 수집하고 그 데이터를 에이전트 처리를 위해 정리합니다. 배포는 로컬 실행 및 운영자 제어를 가정하며; 서버는 공공 출처의 원시 비감사 피드가 아닌 구조화된 도구 출력을 수용하도록 설계되었습니다.
어떤 운영 한계와 안전 예방 조치가 중요한가요?
이 프로젝트는 공개 노출을 위해 강화되지 않았으며 운영자 제어 하의 기계에서 실행될 의도로 설계되었으므로 호스팅 선택이 운영 위험을 결정합니다. 에이전트는 인간 검토가 필요한 초안 항목으로 간주되는 작업 및 아티팩트를 생성합니다. 커뮤니티 논의는 GitHub 및 Kitploit에 나타나며, 이는 관심을 나타내지만, 채택자는 고위험 참여에서 도구에 의존하기 전에 거버넌스, 증거 검증 및 감독된 워크플로를 계획해야 합니다.
누가 그것을 채택해야 하며 언제
이 도구는 기계 생성 아티팩트를 규율 있는 검토 프로세스의 입력으로 다룰 준비가 된 보안 팀에 적합하며 에이전트 작업에 대한 거버넌스를 시행하는 데 적합합니다. 이는 손을 떼고 클라우드 호스팅 자동화를 추구하는 그룹이나 공식 테스트 감독이 부족한 조직에는 적합하지 않습니다. 채택은 팀이 운영자 감독, 증거 검증 및 인간 서명을 결합하여 발견 사항을 수정 또는 공식 보고서로 이동하기 전에 이루어질 때 보상을 줍니다. 이 선택은 거버넌스와 운영자 규율에 보상을 줍니다.